सरकारी वेबसाइट सुरक्षित बनाउन साइबर सुरक्षा केन्द्रको निर्देशन
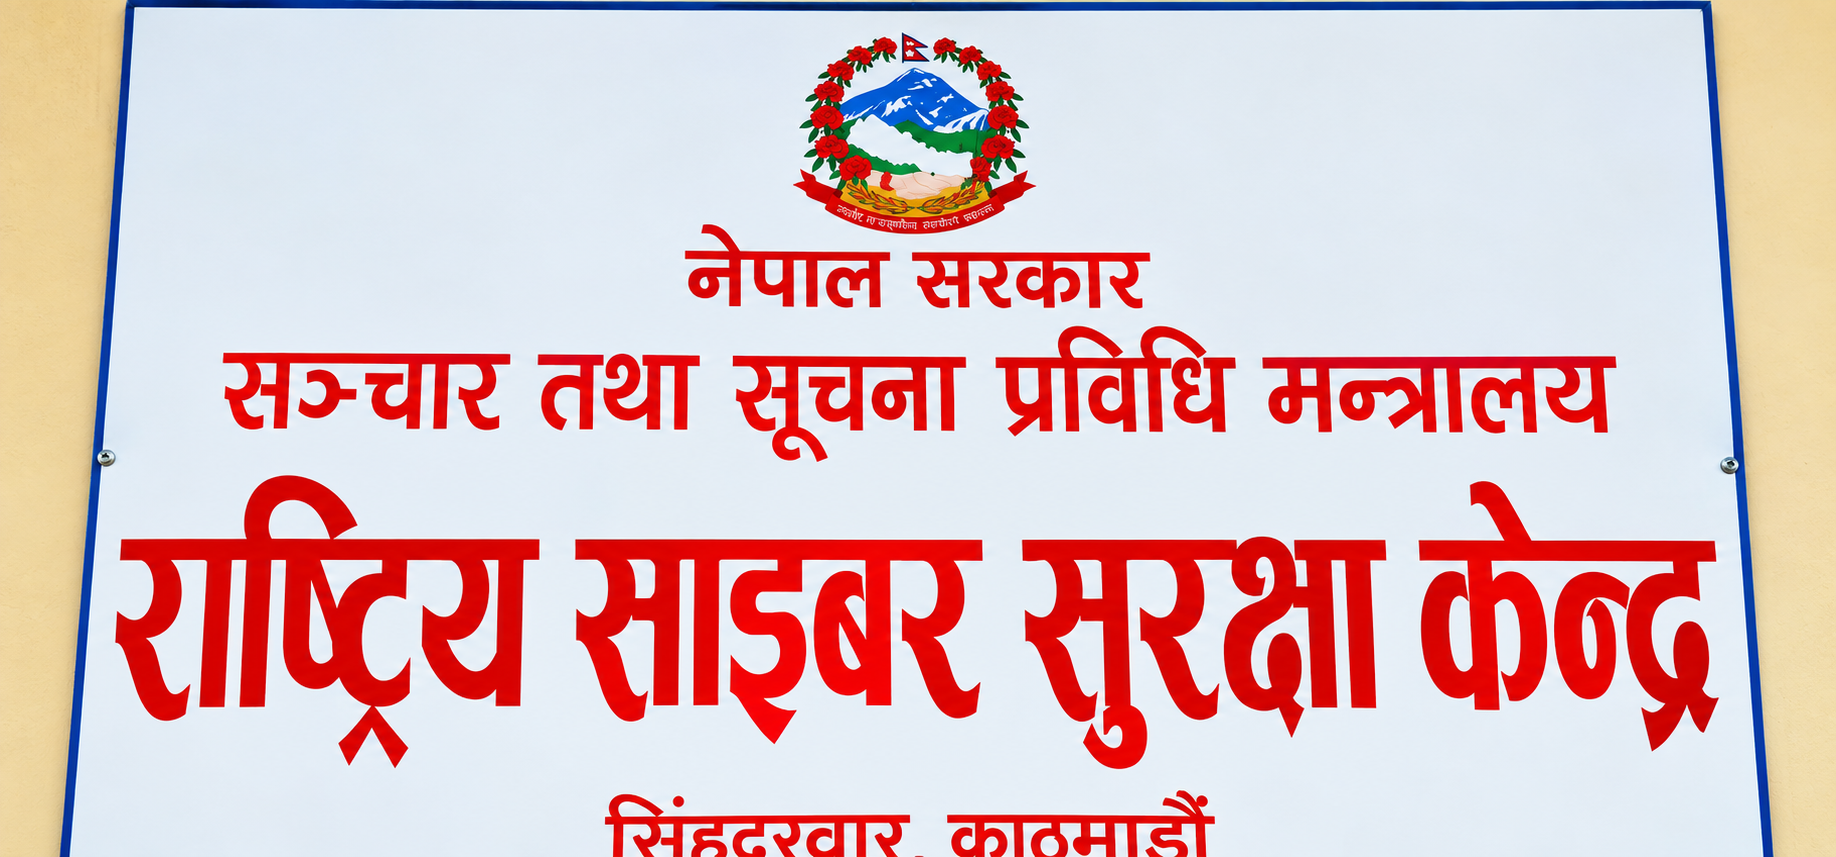
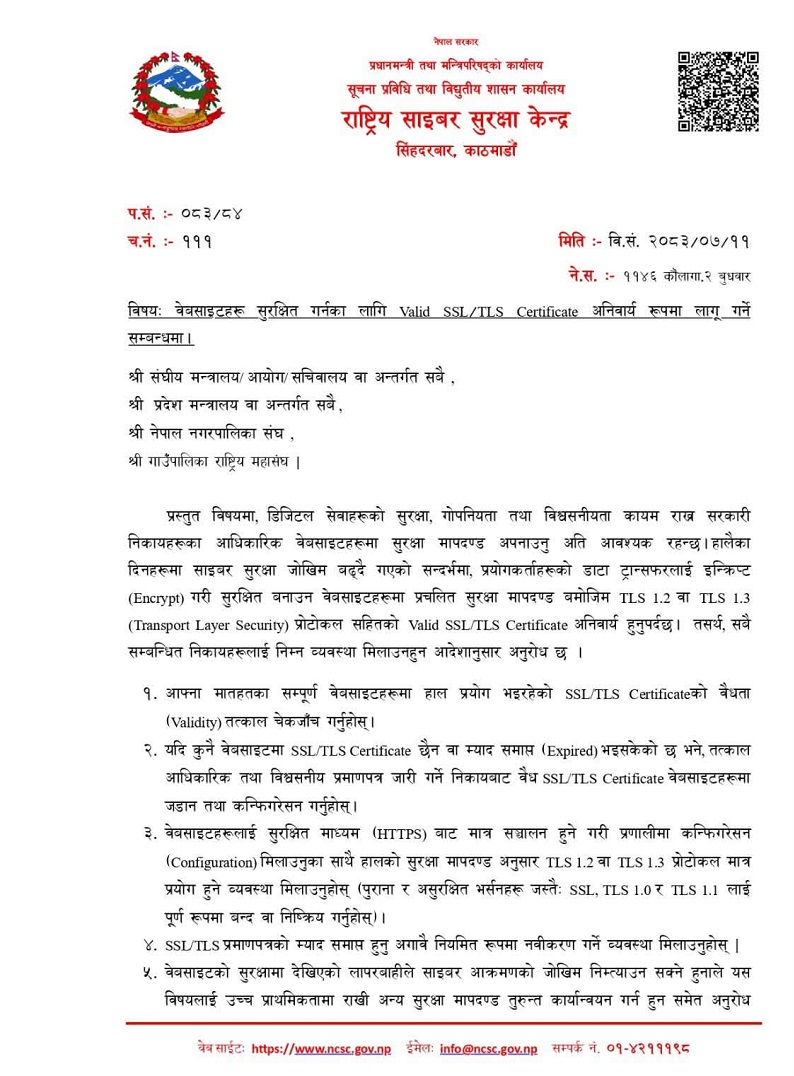
काठमाण्डौ – राष्ट्रिय साइबर सुरक्षा केन्द्रले सरकारी वेबसाइट र सूचना प्रविधि प्रणालीलाई सुरक्षित बनाउन नयाँ निर्देशन जारी गरेको छ ।
प्रधानमन्त्री तथा मन्त्रिपरिषद् कार्यालय मातहतको केन्द्रले सङ्घीय मन्त्रालय, आयोग, सचिवालय, प्रदेश मन्त्रालय र पालिकालाई पत्राचार गरेको हो । केन्द्रका अनुसार वेबसाइट र विभिन्न सफ्टवेयर बनाउन प्रयोग गरिने प्रविधिमा गम्भीर सुरक्षा कमजोरी फेला परेका छन् ।
यी कमजोरीको फाइदा उठाएर सरकारी प्रणालीमा अनधिकृत पहुँच प्राप्त गर्न, सेवा अवरुद्ध गर्न वा प्रणालीमा भइरहेका काम नियन्त्रण गर्न सक्ने जोखिम बढेपछि केन्द्रले यस्तो कदम चालेको हो ।
यसबाट बच्न सरकारी निकायले आफ्ना प्रणालीमा प्रयोग भइरहेको सफ्टवेयर बनाउन प्रयोग गरिने प्रविधिको संस्करण जाँच गरी नयाँ संस्करणमा अद्यावधिक गर्नुपर्नेछ । केन्द्रले सरकारी वेबसाइट सुरक्षित बनाउन वैध प्रमाणपत्र अनिवार्य रूपमा प्रयोग गर्न निर्देशन दिएको छ ।
यस्तो प्रमाणपत्रले वेबसाइट र प्रयोगकर्ताबीच आदानप्रदान हुने सूचना सुरक्षित राख्न मद्दत गर्छ । सबै सरकारी निकायले आफ्ना वेबसाइटमा प्रयोग भएको प्रमाणपत्रको म्याद जाँच गर्नुपर्नेछ । प्रमाणपत्र नभएका वा म्याद सकिएका वेबसाइटमा विश्वसनीय निकायबाट नयाँ प्रमाणपत्र लिएर जडान गर्नुपर्नेछ । केन्द्रले वेबसाइटलाई सुरक्षित एचटीटीपीएस अर्थात सुरक्षित सञ्चार प्रणालीबाट मात्र सञ्चालन गर्न पनि भनेको छ ।
साथै, सुरक्षित नभएका पुराना सुरक्षा प्रोटोकल बन्द गरी सुरक्षित प्रोटोकल प्रयोग गर्नुपर्नेछ । वेबसाइटमा प्रयोग भएका सुरक्षा प्रमाणपत्रको म्याद सकिनुअघि नै नवीकरण गर्ने व्यवस्था मिलाउन पनि केन्द्रले निर्देशन दिएको छ ।
यसका साथै वेबसाइटमा देखिन सक्ने अन्य सुरक्षा कमजोरी पहिचान गरी समयमै समाधान गर्न सरकारी निकायलाई आग्रह गरिएको छ । केन्द्रका अनुसार यी उपाय अपनाउँदा सरकारी वेबसाइटमा साइबर आक्रमणको जोखिम कम गर्न, नागरिकका व्यक्तिगत विवरण सुरक्षित राख्न र संवेदनशील सरकारी सूचना चुहिनबाट जोगाउन मद्दत पुग्नेछ ।
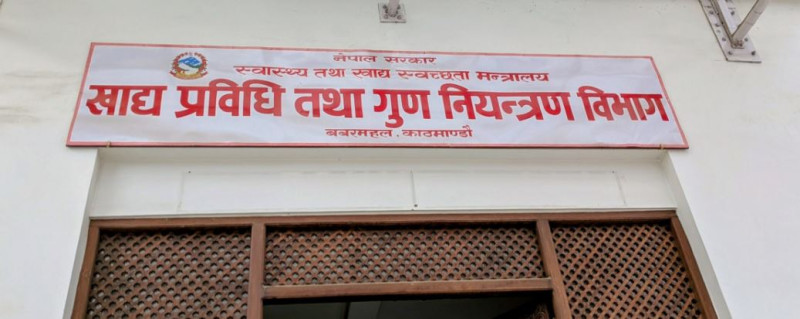
जथाभावी इनर्जी ड्रिङ्क्स नपिउन खाद्य प्रविधि विभागको आग्रह
बिहीबार, कात्तिक १२, २०८३
आजदेखि पर्सिसम्म वर्षा र हिमपात, भारतमा जस्तो हावाहुरी नचल्ने
बिहीबार, कात्तिक १२, २०८३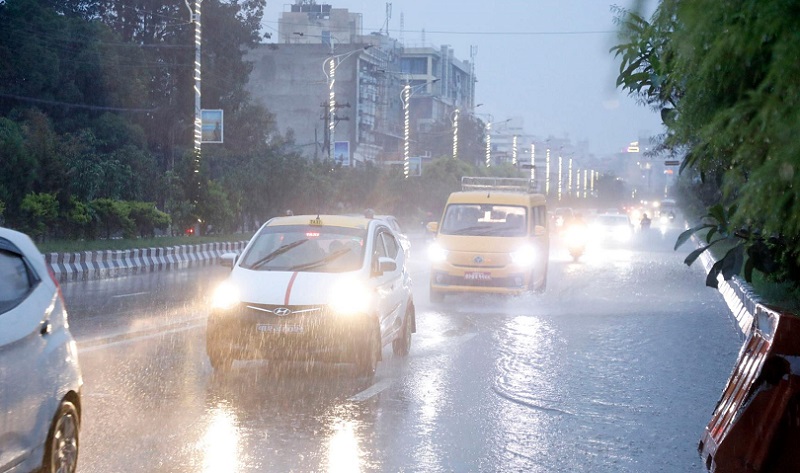
‘अर्नब’ चक्रवातको प्रभाव नेपालमा पनि आजै रातिदेखि देखिन सक्ने
बुधबार, कात्तिक ११, २०८३
स्वास्थ्य क्षेत्रमा पनि उच्च सतर्कता, पूर्वतयारीमा रहन निर्देशन
बुधबार, कात्तिक ११, २०८३
टानले पनि पदयात्री, पर्यटक र पथप्रदर्शकलाई उच्च सतर्कता अपनाउन भन्यो
बुधबार, कात्तिक ११, २०८३