पीएचपीको सुरक्षा कमजोरीले बढायो साइबर जोखिम, वेबसाइट सञ्चालक सतर्क बनौँ
इन्टरनेटमा सञ्चालन भइरहेका धेरै वेबसाइट निर्माण तथा व्यवस्थापनमा प्रयोग हुँदै आएको प्रोग्रामिङ भाषा हो पीएचपी । यो सर्भरमा आधारित प्रोग्रामिङ भाषा हो जसले वेबसाइटका विभिन्न काम सञ्चालन गर्न मद्दत गर्छ । तर पीएचपीमा भेटिएका गम्भीर सुरक्षा कमजोरीका कारण वेबसाइट सञ्चालकहरू साइबर आक्रमणको जोखिममा परेका छन् । विशेषगरी पुरानो संस्करण प्रयोग गरिरहेका वेबसाइट तथा प्रणालीमा यस्तो जोखिम धेरै हुन सक्छ ।
एक दशकभन्दा लामो समयदेखि लुकेर रहेका केही गम्भीर सुरक्षा कमजोरी कृत्रिम बुद्धिमत्ता (एआई) को सहयोगमा पत्ता लागेको खबरले विश्वव्यापी साइबर सुरक्षा क्षेत्रमा सतर्कता बढाएको छ । यस्ता कमजोरीको फाइदा उठाएर आक्रमणकारीले प्रमाणीकरण प्रक्रिया छल्दै प्रभावित सर्भरमा अनधिकृत पहुँच प्राप्त गर्न तथा संवेदनशील तथ्याङ्क चोरी गर्न सक्ने जोखिम रहन्छ । यसले पीएचपीमा आधारित वेबसाइट र प्रणालीको सुरक्षामाथि गम्भीर प्रश्न खडा गरेको छ ।
सामान्यतया प्रयोगकर्ताले वेबसाइटमा लगइन गर्दा आफ्नो प्रयोगकर्ता नाम र पासवर्ड प्रविष्ट गर्छन् । तर कुनै प्रणालीमा सुरक्षा कमजोरी भएमा आक्रमणकारीले आवश्यक प्रमाणीकरण पूरा नगरी पनि पहुँच प्राप्त गर्न सक्छन् । यस्तो अवस्थामा वेबसाइटमा राखिएका व्यक्तिगत विवरण, व्यावसायिक सूचना तथा अन्य संवेदनशील तथ्याङ्क बाहिरिने सम्भावना रहन्छ । त्यसैले यो विषयलाई सामान्य प्राविधिक समस्या मानेर बेवास्ता गर्नु उचित हुँदैन ।
यस समस्याले वेबसाइट प्रयोग गर्ने सर्वसाधारणभन्दा पनि वेबसाइट सञ्चालन गर्ने संस्था, व्यवसाय तथा प्राविधिक टोलीलाई प्रत्यक्ष रूपमा धेरै चुनौती दिन सक्छ । यद्यपि वेबसाइटबाट प्रयोगकर्ताका व्यक्तिगत विवरण चोरी भएमा वा सेवा अवरुद्ध भएमा त्यसको असर अन्ततः सर्वसाधारणसम्म पनि पुग्न सक्छ । यसले प्रयोगकर्ताको गोपनीयता, संस्थाको विश्वसनीयता र डिजिटल सेवाको निरन्तरतामा समेत असर पार्न सक्छ ।
वेबसाइट सञ्चालकले केमा ध्यान दिने ?
सबैभन्दा पहिले वेबसाइट सञ्चालकले आफूले प्रयोग गरिरहेको पीएचपीको संस्करण र त्यसमा रहेका सुरक्षा कमजोरीबारे जानकारी लिनुपर्छ । जोखिमयुक्त संस्करण प्रयोग भइरहेको छ भने प्राविधिक विज्ञ वा वेबसाइट विकासकर्ताको सहयोगमा सुरक्षित संस्करणमा अद्यावधिक गर्नुपर्छ । अद्यावधिक गर्नुअघि तथ्याङ्कको सुरक्षित प्रतिलिपि राख्ने र नयाँ संस्करणले वेबसाइटका अन्य प्रणालीमा पार्न सक्ने प्रभाव परीक्षण गर्ने व्यवस्था पनि मिलाउनुपर्छ ।
सुरक्षा कमजोरी समाधान गर्ने अद्यावधिक उपलब्ध छ भने त्यसलाई समयमै लागू गर्नु आवश्यक हुन्छ । तत्काल सुरक्षा सुनिश्चित गर्न नसकिने र गम्भीर जोखिम रहेको अवस्थामा सम्बन्धित सुरक्षा निकाय वा प्राविधिक विज्ञको सल्लाहअनुसार जोखिमयुक्त सेवा अस्थायी रूपमा बन्द गर्ने वा बाह्य पहुँच सीमित गर्ने उपाय अपनाउन सकिन्छ । विशेषगरी लामो समयदेखि मर्मत नगरिएका वेबसाइटमा जोखिमको मूल्याङ्कन गर्नु अझ आवश्यक छ ।
वेबसाइट निर्माण गरेपछि लामो समयसम्म त्यसको प्राविधिक पक्षमा ध्यान नदिने प्रवृत्ति पनि समस्याको एउटा कारण हो । कतिपय संस्था पुरानो संस्करणमै निर्भर रहन्छन् भने कतिपयले नियमित सुरक्षा परीक्षण र अद्यावधिकलाई प्राथमिकतामा राख्दैनन् । यस्तो लापर्बाहीले साइबर आक्रमणको सम्भावना बढाउन सक्छ । त्यसैले वेबसाइट निर्माणमा मात्र होइन, त्यसको निरन्तर मर्मत, सुरक्षा परीक्षण र अद्यावधिकमा पनि पर्याप्त ध्यान दिनुपर्छ ।
विश्वमा कुनै पनि डिजिटल प्रणाली शतप्रतिशत सुरक्षित हुँदैन । नयाँ प्रविधिको विकाससँगै साइबर आक्रमणका तरिका पनि परिवर्तन भइरहेका हुन्छन् । त्यसैले सुरक्षा कमजोरी पत्ता लागेपछि त्यसलाई समाधान गर्ने, प्राविधिक सुझाव पालना गर्ने र प्रणालीलाई नियमित रूपमा अद्यावधिक गर्ने अभ्यास आवश्यक छ । पुराना तथा असुरक्षित संस्करण प्रयोग गरिरहनुभन्दा आधिकारिक रूपमा उपलब्ध सुरक्षित संस्करण प्रयोग गर्नु बुद्धिमानी हुन्छ ।
यस विषयमा वेबसाइट सञ्चालकसँगै वेबसाइट विकासकर्ता, प्राविधिक सेवा प्रदायक र सम्बन्धित संस्थाहरू पनि जिम्मेवार हुनुपर्छ । उनीहरूले आफ्नो प्रणालीमा प्रयोग भएका प्रविधि, तिनका सुरक्षा जोखिम र उपलब्ध समाधानबारे नियमित जानकारी राख्नुपर्छ । आवश्यक परेमा साइबर सुरक्षा विज्ञको सहयोग लिन पनि हिचकिचाउनु हुँदैन ।
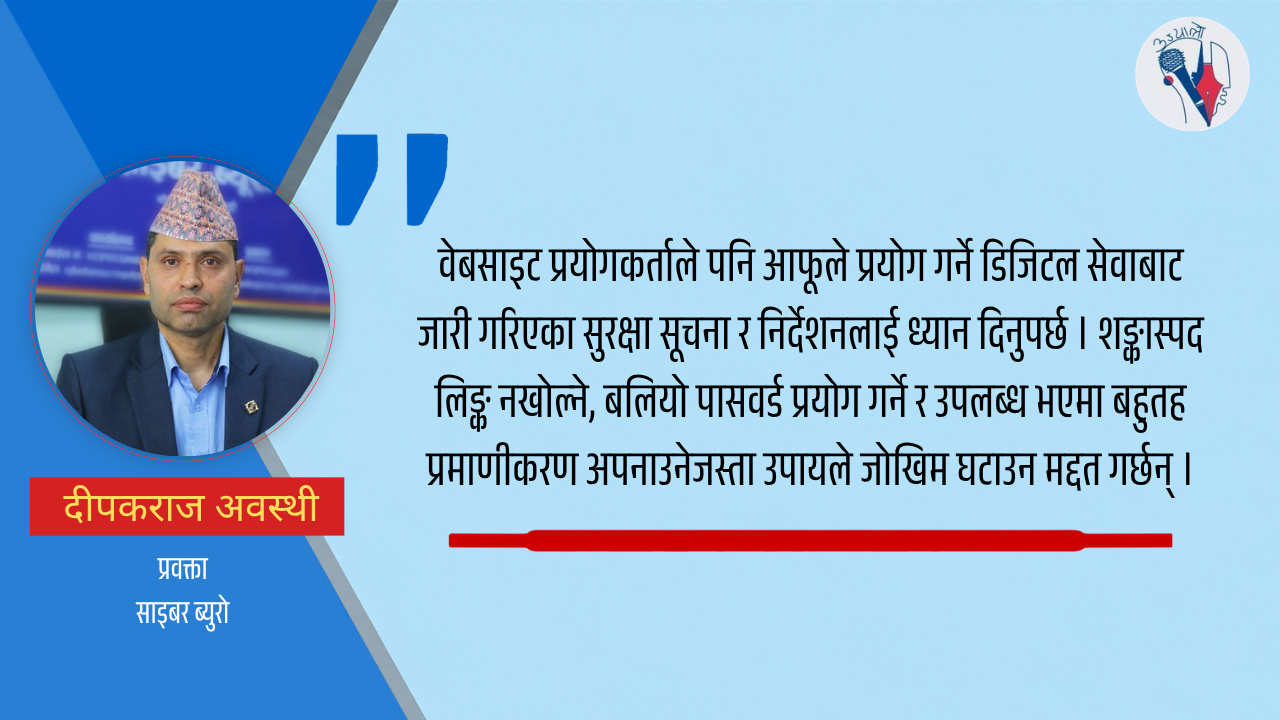
अर्कोतर्फ, वेबसाइट प्रयोगकर्ताले पनि आफूले प्रयोग गर्ने डिजिटल सेवाबाट जारी गरिएका सुरक्षा सूचना र निर्देशनलाई ध्यान दिनुपर्छ । शङ्कास्पद लिङ्क नखोल्ने, बलियो पासवर्ड प्रयोग गर्ने र उपलब्ध भएमा बहुतह प्रमाणीकरण अपनाउनेजस्ता उपायले जोखिम घटाउन मद्दत गर्छन् । यद्यपि सर्भरको मूल सुरक्षा कमजोरी समाधान गर्ने जिम्मेवारी वेबसाइट सञ्चालक र प्राविधिक टोलीकै हो ।
साइबर सुरक्षा कुनै एक पटक पूरा गरेर सकिने काम होइन । यो निरन्तर निगरानी, नियमित अद्यावधिक र जिम्मेवार व्यवस्थापनको प्रक्रिया हो । पीएचपीमा देखिएका सुरक्षा कमजोरीले वेबसाइट सञ्चालकलाई आफ्नो डिजिटल प्रणालीको सुरक्षाप्रति थप गम्भीर बन्नुपर्ने सन्देश दिएको छ । समयमै जोखिम पहिचान गरी समाधान गर्न सकेमा सम्भावित क्षति कम गर्न र प्रयोगकर्ताको विश्वास कायम राख्न सकिन्छ । डिजिटल सेवाको विस्तारसँगै साइबर सुरक्षालाई वैकल्पिक विषय नभई अनिवार्य जिम्मेवारीका रूपमा लिनु आजको आवश्यकता हो ।
(साइबर ब्युरोका प्रवक्ता दीपकराज अवस्थीसँग सम्झना महर्जनले गरेको कुराकानीमा आधारित)
‘दशैँमा मासुमात्रै होइन, सागसब्जी पनि खानुस्’
सोमबार, कात्तिक २, २०८३
सरकारले सिफारिस गर्दैमा त्यो व्यक्ति नियुक्तिका लागि स्वतः योग्य हुन्छ भन्ने हुँदैन
बिहीबार, असोज २९, २०८३
मानसिक स्वास्थ्यबारे चर्चा एक दिनमा मात्र सीमित हुनु हुँदैन
सोमबार, असोज २६, २०८३
चाडपर्वका बेला बजार अनुगमन खुद्रा पसलमा सीमित हुनु हुँदैन
बिहीबार, असोज २२, २०८३
ज्येष्ठ नागरिकलाई परिवारले मात्र सम्हाल्नुपर्ने अवस्था दीर्घकालीन समाधान होइन
मंगलबार, असोज २०, २०८३